Esta noite a UPS decidiu avariar, penso que seja a bateria que já deu o que tinha para dar ...
Como não parava de emitir um beep sonoro deveras chato, principalmente às 2h30 da madrugada, limitei-me a desligar a UPS, mesmo sabendo que desligaria toda a minha rede.
Após chegar do trabalho a casa, lá fui desligar tudo da UPS resolvendo o problema temporariamente com uma tripla, até descobrir qual o problema com a UPS.
Depois de fazer power ON a tudo, qual a minha surpresa, quando reparo que nenhum aparelho está com conectividade à Internet. Analisando melhor, reparo que o Skype no meu portátil consegui ligar, continuando as restantes aplicações sem acesso à net.
Este sintoma aponta baterias para problemas com o DNS, pois o skype não faz uso deste serviço.
Olhando para os log's do BIND no raspberry reparo no seguinte:
Jan 28 02:26:04 gandalf named[1957]: validating @0xb83f6408: android.clients.google.com A: bad cache hit (com/DS)
Jan 28 02:26:04 gandalf named[1957]: error (broken trust chain) resolving 'android.clients.google.com/A/IN': 8.8.8.8#53
Nunca tinha visto este tipo de erros no Bind, mas uma coisa não batia certo, a hora dos log's, o relógio do Raspberry Pi estava manifestamente atrasado em relação ao fuso horário em PT.
Usei o comando date para mudar a hora
date -s "28 JAN 2016 18:36:00"
Reiniciei o serviço de Bind, e problema resolvido !
Mostrar mensagens com a etiqueta bind. Mostrar todas as mensagens
Mostrar mensagens com a etiqueta bind. Mostrar todas as mensagens
Servidor DNS Secundário
Vamos então instalar o nosso servidor secundário de DNS, caso o primário falhe, ele assume as querys DNS de domínios para as quais somos SOA.
De notar que no servidor secundário, não se configuram alterações nas zonas (domínios), sempre que houver uma alteração a uma zona, deve ser feita no servidor primário. O secundário de forma automática faz a transferência dessa zona já com as alterações.
Essa transferência é feita usando o protocolo de transporte TCP com o Porto 53.
Quando um cliente faz uma query DNS a um servidor DNS seja primário ou secundário, o protocolo de transporte é o UDP ao porto de destino 53
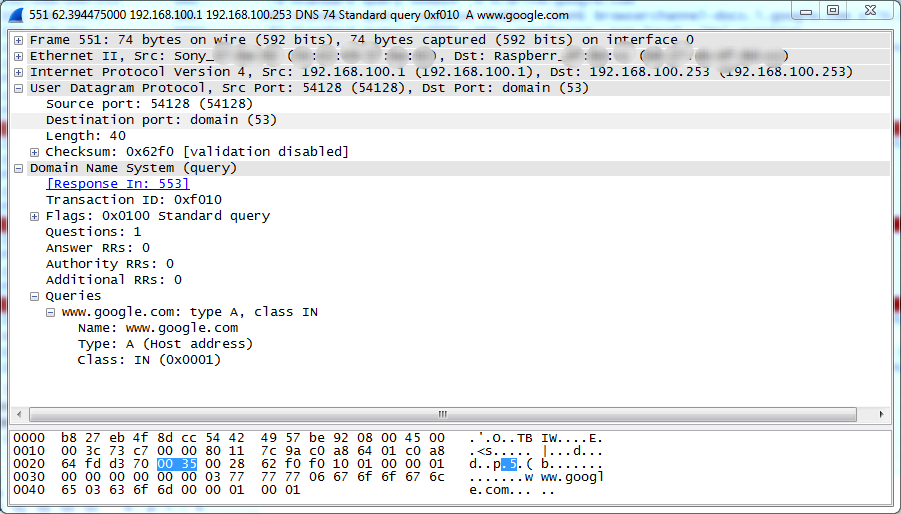
Vejam uma captura feita com wireshark a uma query DNS ao A Record de www.google.com feita pelo portátil ao meu DNS primário (Gandalf)
O Porto de destino do pacote é ao porto UDP 53
e resposta do Gandalf com origem UDP na porta 53
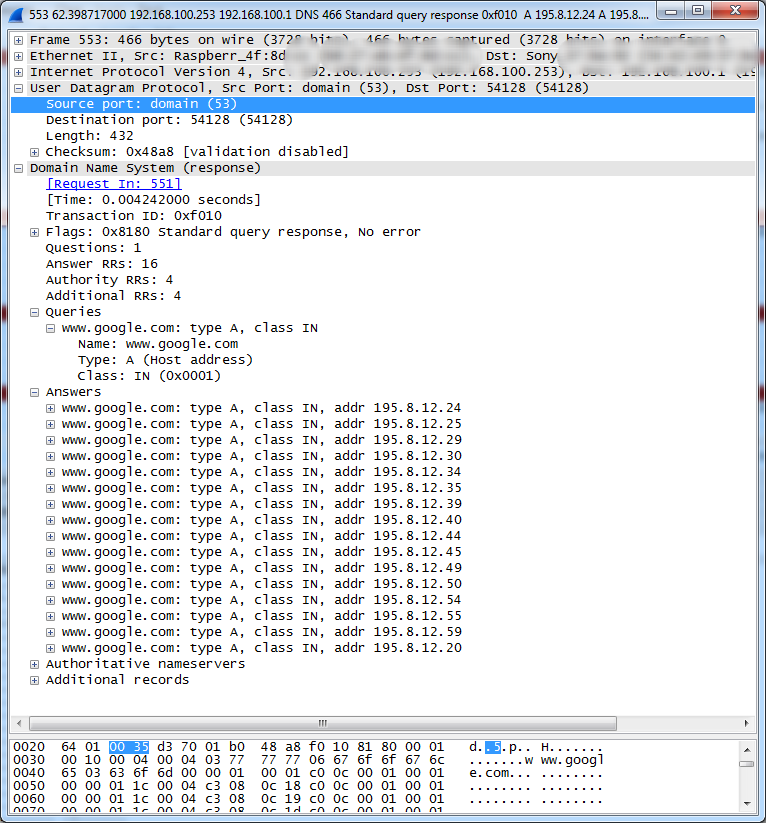
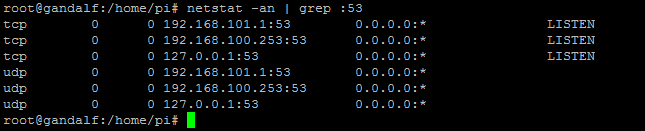
Um servidor DNS secundário utiliza o Porto TCP 53 para receber as transferências de zonas iniciadas pelo DNS primário, por isso é que um servidor DNS fica à escuta de pedidos ao porto 53 tanto em UDP como em TCP. usa UDP para responder a querys e TCP para realizar transferências de zonas.
Podemos dar então início ao processo de instalação do servidor secundário DNS:
O primeiro passo passa pelo: apt-get update para actualizar o repositório de software no raspberry
Depois a instalação do bind9 e dnsutils :
apt-get install bind9 dnsutils
Após a instalação deverão ver algo semelhante com isto
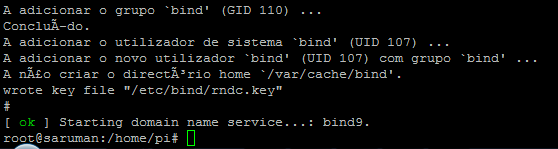
O utilizador bind é criado e o serviço e invocado por este mesmo utilizador.
Façam um ps -aux | grep bind e verifiquem quem é o user que invovou o serviço bind9
Recapitulando, o ns.gondor.pt com ip 192.168.100.253 é o servidor primário
e o ns2.gondor.pt com ip 192.168.100.246 será o servidor secundário para a zona se repararem no tutorial de configuração do servidor primário, eu já tenho lá uma entrada (no ficheiro da zona gondor.pt) para a maquina ns2
vamos então configurar o ficheiro named.conf.local para que este servidor seja DNS secundário do domínio gondor.pt reparem que o type (tipo da zona) está configurado como slave (informa que este servidor é secundário para a zona), mas também é necessário informar qual é o ip do servidor master do domínio

Existem duas formas do servidor secundário ser notificado de uma alteração numa das zonas para a qual é secundário.
- através de um temporizador temporal em que o secundário vai ao primário verificar alterações
- ou configurando o primário para notificar o secundário sempre que há uma alteração numa zona
Eu prefiro o segundo método.
Para o configurar, temos duas formas acrescentamos a linha notify yes;
- ou na configuração de cada zona,
- ou configuramos por defeito para todas as zonas editando o ficheiro /etc/bind/named.conf.options
O Servidor primário necessita saber o IP do servidor secundário a notifivcar em caso de alteração de uma zona. Esta configuração também pode ser feita por defeito no ficheiro /etc/bind/named.conf.options acrescentando :
also-notify { 192.168.100.246; };
com o ip do saruman o meu servidor secundário
Ou colocando a informação em cada zona (imaginem que tem vários servidores secundários, desta forma podem especificar por zona qual deles querem notificar para cada zona específica)
então vamos ao servidor primário acrescentar (no meu caso ao gandalf) as alterações às duas zonas criadas no tutorial anterior, a zona gondor.pr e a zona com a resolução inversa no ficheiro /etc/bind/named.conf.local
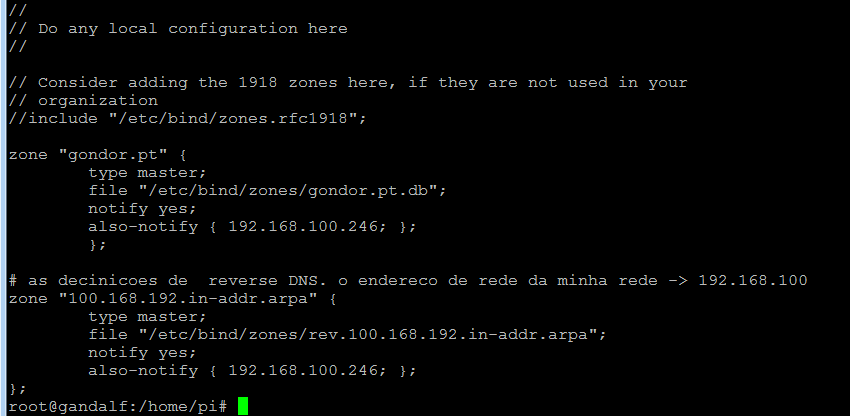
A próxima configuração serve para garantir que o servidor secundário aceite as notificações recebidas do primário.
editando o ficheiros /etc/bind/named.conf.local acerca das zonas para as quais será secundário, bem como o ip do servidor primário dessas mesmas zonas:
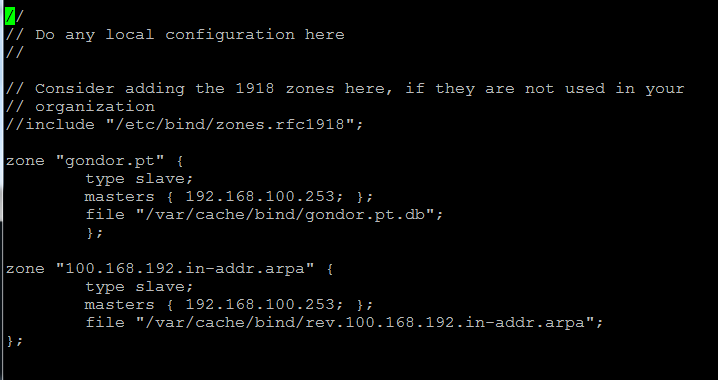
Reparem no DNS secundário, que o ficheiro após a transferência da zona, ficará guardado num directório diferente do que está no servidor primário. Isto tem a ver com questões de permissões de escrita, do user bind, é recomendável que as zonas transferidas sejam escritas na pasta /var/cache/bind
Há quem recomende que no servidor primário se use esta mesma pasta para gravar os ficheiros com as definições de cada zona.
Depois de tudo configurado, basta testar, a melhor forma é ir ao DNS primário e incrementar o número de série de uma das zonas, reiniciar o serviço bind e verificar no secundário se foi notificado e se a transferência foi bem sucedida.
A verificação poder ser feita por exemplo verificando os log's no DNS secundário:
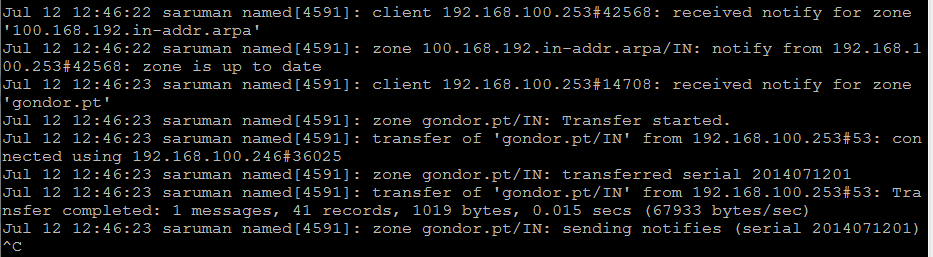
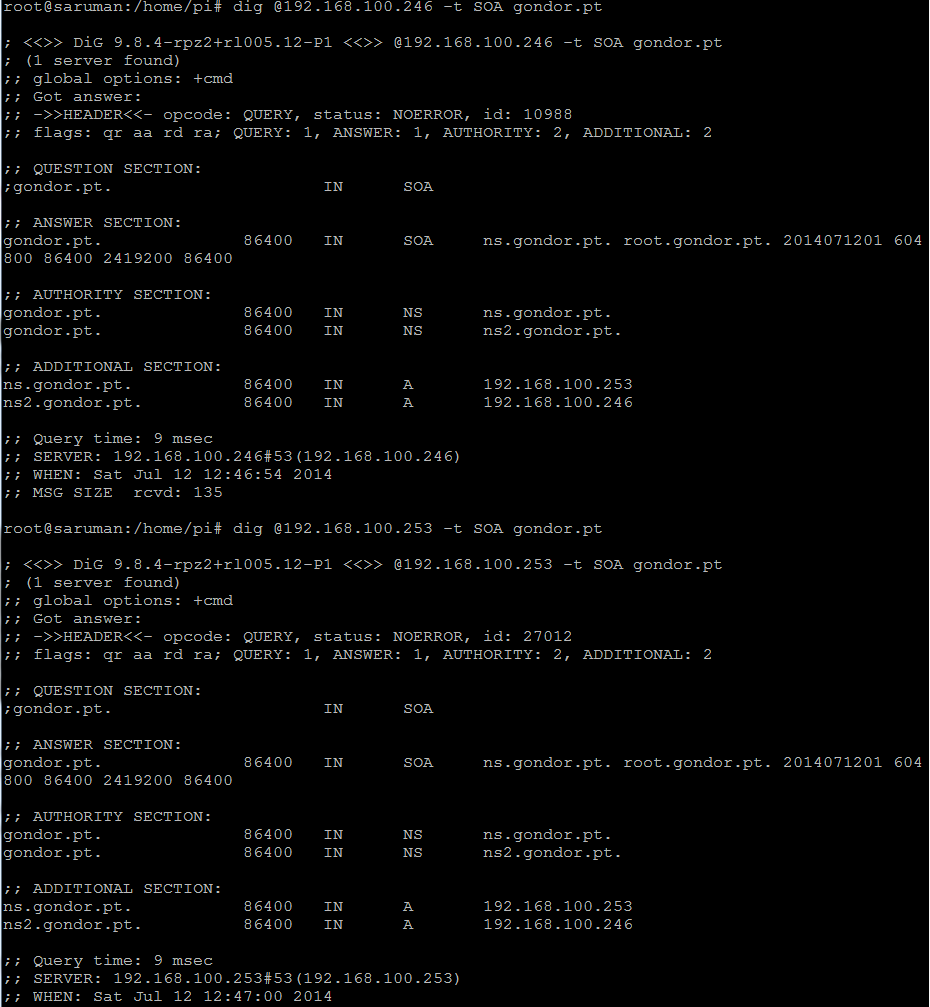
Outra forma de verificação é com o comando dig lançar uma query tanto ao DNS primário como secundário e verificar se os números de série da zona coincidem usando o comando:
- dig @192.168.100.246 -t SOA gondor.pt (para questionar o dns secundário)
- dig @192.168.100.253 -t SOA gondor.pt (para questionar o dns primário)
Aqui vai o output de ambos os comandos:
Ainda podem no secundário verificar o conteúdo da pasta /var/cache/bind e verão que tem uma cópia dos ficheiros das zonas transferidas.
Servidor DNS Primário
Muito resumidamente o DNS traduz um nome num IP e o Reverse DNS faz o contrario, verifica se aquele IP está realmente associado a determinado nome ( técnica muito usada para os servidores de mail MTA se protegerem contra spam)
Qualquer ativo de rede deve ser configurado como um cliente de servidor DNS, por exemplo a google disponibiliza este serviço com o seu DNS primário em 8.8.8.8 e secundário em 8.8.4.4
Convém saber que o DNS funciona de modo hierárquico distribuído. Ao ser distribuído, além de garantir uma forte redundância, permite que a delegação de gestão de domínios seja feita por entidades responsáveis por cada domínio. Como o serviço é distribuído, a informação de cada domínio fica disponível globalmente na Internet.
O topo da pirâmide é constituído por 13 servidores denominados de Root Servers que estão no topo, se quiserem ler um pouco mais sobre isto consultem a wiki
Abaixo dos ROOT Servers estão os TLD (Top Level Domains) por exemplo .com, .gov, .pt, .fr , etc
Neste tutorial vou exemplicar como instalar e configurar um servidor DNS. Neste exemplo vou configurar apenas um domínio (Zona), mas um servidor DNS pode alojar vários domínios.
Cá em casa a rede tem muitas máquinas, cada uma terá o seu nome resolvido em IP recorrendo ao serviço de DNS.
O domínio escolhido é gondor.pt, por exemplo o meu portatil terá o nome sauron.gondor.pt associado ao ip 192.168.100.1
Antes de instalar qualquer aplicação, devemos fazer o update à source list de pacotes passiveis de serem instalados via apt-get
apt-get update
De seguida podemos instalar os pacotes bind9 e dnsutils (para obter a ferramenta dig)
apt-get install bind9 dnsutils
Em primeiro devemos criar a zona gondor.pt
pico /etc/bind/named.conf.local
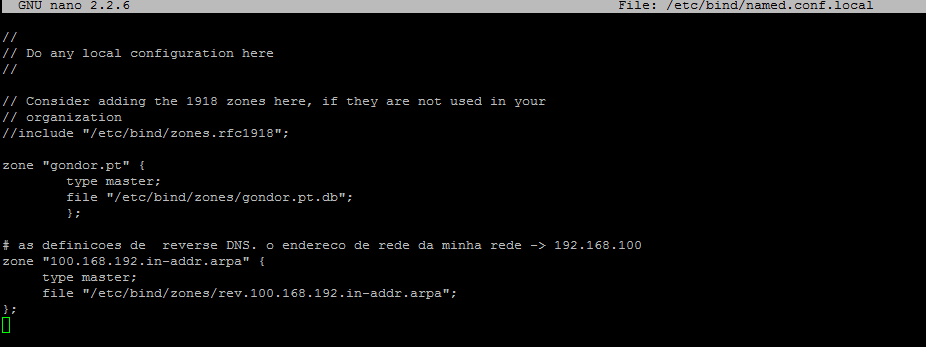
Repare que a configuração tem duas zonas, gondor.pt e as definições de reverse DNS,
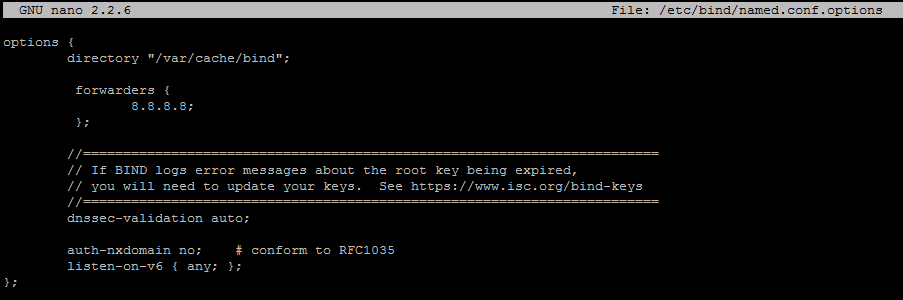
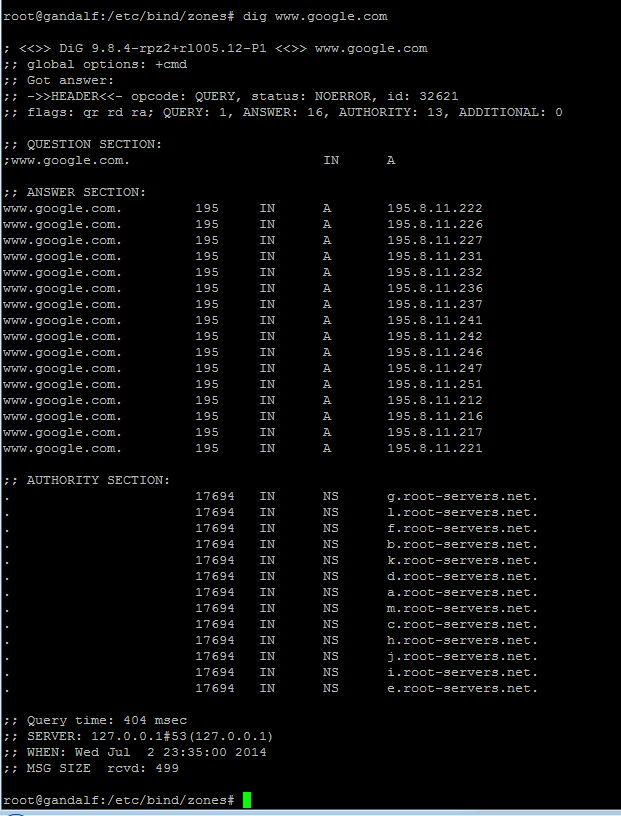
De seguida vamos configurar a opção de forwaders, para que serve ? visto que agora temos o nosso próprio servidor de DNS em casa, ele só serve para ser SOA do domínio gondor.pt (que não funciona na internet), ora e os restantes domínios ? neste caso quando receber uma query de DNS à qual o nosso servidor DNS não sabe responder, vai questionar o servidor DNS configurado no forwarders (o endereço ip 8.8.8.8 é da google)
pico /etc/bind/named.conf.options
Vamos então dar inicio à configuração da zona gondor.pt
Por opção prefiro criar uma pasta zones dentro de /etc/bind
sudo mkdir /etc/bind/zones
Preparação do ficheiro de configuração da zona gondor.pt
sudo pico /etc/bind/zones/gondor.pt.db

Alguns aspectos a ter em consideração na preparação deste ficheiro:
- o serial, no meu caso gosto de usar ano-mês-dia-versãododia, usando esta técnica, garantimos que sempre que o ficheiro for alterado, irá ficar com um numero superior, isto é importante para a propagação da zona, o numero de série serve para os que os servidores secundários da zona, saibam que houve uma alteração na zona (num proximo post irei explicar como configurar um servidor DNS secundário)
- Resource records
- SOA - Start of Autority - Identificação de cabeçalhos de zona
- NS - Name Server - Definição de servidores DNS (master ou slave)
- PTR - Pointer to name - Associação de um endereço a um nome (mapeamento inverso)
- MX - Mail Exchanger - Definição de servidores de correio electrónico
- A - Address - Associação de um nome a um endereço IPv4
- AAAA - IPv6 address - Associação de um nome a um endereço IPv6
- CNAME - Canonical Name - Definição de nomes alternativos para servidores
- TXT - Text information - Definição de informação textual sobre o domínio
- HINFO - Host Information - Definição de informação sobre um servidor

Agora vamos focar-nos na resolução inversa do domínio gondor.pt criando o ficheiro rev.100.168.192.in-addr.arpa
atenção que a minha LAN é 192.168.100.0/24 devem mudar o terceiro octeto para ficar de acordo com a vossa rede.
por exemplo, se a rede onde o servidor DNS está inserido tivesse o endereço de rede 192.168.1.0/24, então o nome do ficheiro seria rev.1.168.192.in-addr.arpa
De notar que como estamos num ambiente laboratorial, o todo o endereçamento usado é privado, o que não faz sentido num servidor que hospeda configurações de domínios na Internet.
Abaixo fica o exemplo do ficheiro da resolução inversa do meu domínio:

Vamos então iniciar o serviço:
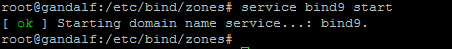
Ao mesmo tempo em outra janela do putty podemos analisar os logs do arranque do serviço :

Podemos ver que tanto a zona gondor.pt como a zona de resolução inversa da lan 192.168.100 "carregaram" sem erros
De seguida vamos alterar o ficheiro /etc/resolv.conf para passar a usar o nosso servidor DNS para resolução de nomes em ip's
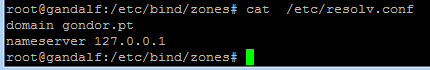
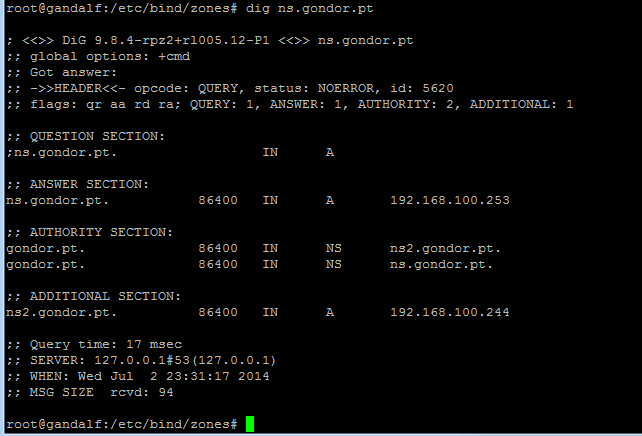
Falta fazermos alguns testes para verificar o correcto funcionamento da resolução de nomes
Exemplo a ns.gondor.pt
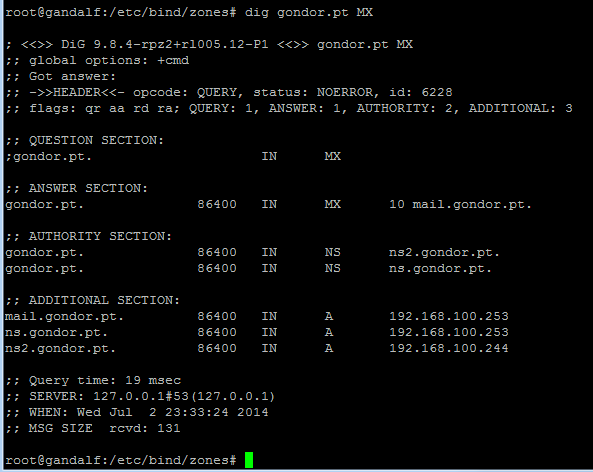
Por exemplo, verificar o MX record para o domínio
Verificar se o nosso servidor DNS tem o forwarders bem configurado, neste caso fazendo o dig a www.google.com que é um domínio que não está configurado no nosso servidor
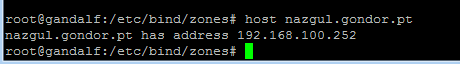
Outra forma de teste recorrendo ao comando host
Como testar se a resolução inversa está bem configurada ?
usando a opção -x ao ip ex: dig -x 192.168.100.252 como podem ver a resposta PTR aponta o IP para o nome nazgul.gondor.pt

Penso que não me esqueci de nada ... num próximo post irei ensinar a configurar o servidor secundário de DNS para o caso de o primário falhar.
Subscrever:
Mensagens (Atom)