Mostrar mensagens com a etiqueta Tutorial. Mostrar todas as mensagens

Meo GO fora de casa


Meo GO ou Meo GO Multi ?

Meo GO permite até mais 3 ecrãs em casa, sim, EM CASA, além da box, o Meo GO permite visionar até 60 canais num PC, Tablet ou SmartPhone. É gratuito mas APENAS se for utilizado em casa.

Meo GO Multi, permite o mesmo que o MEO GO, mas com a diferença que não é necessário estar em casa para utilizar o serviço, basta ter um acesso à Internet seja ele onde for, mas claro, é pago, e não é barato, são 5€ por mês.

Eu prefiro minha receita, qual é ? Meo GO, onde me apetecer e sem dar cavaco aos senhores da MEO dispensando a versão Multi que é paga.

Funciona tanto usando um PC, um smartphone ou tablet (testei a solução apenas com android).

Quando acedemos ao Meo GO, a plataforma verifica de onde vem o pedido de streaming de video.
Porquê esta verificação? Para cruzar dados, isto é, para a plataforma Meo GO verificar se o cliente está realmente a aceder da sua rede em casa cruzando os dados de login com a origem IP do pedido.

Como dar a volta a esta questão? Usando uma VPN para casa. Porquê? Porque desta forma os pedidos à plataforma Meo GO tem origem na rede de casa, em vez de ter origem na rede onde estamos ligados (um café, na escola, etc etc).


  • Para colocar a VPN a funcionar, é conveniente mudar o endereçamento da rede em casa para isso podem consultar este tutorial
  • Após modificar o endereçamento podemos instalar e configurar o servidor OpenVPN no raspberry seguindo este tutorial, que ensina igualmente a configurar o cliente OpenVPN para windows.
  • Convém também configurar um Proxy em casa, consultando este tutorial que ensina a instalar o Squid. Quando ligamos a VPN através do PC, o túnel é criado, mas não é instalada uma rota por defeito através do túnel, é instalada apenas uma rota para a rede em casa (eu prefiro assim). Por este motivo, temos que redireccionar o tráfego HTTP pelo túnel até ao Proxy HTTP que está em casa. O Meo GO em PC é acedido usando o browser acedendo a este endereço, então o que fazemos é reencaminhar este tráfego pelo Proxy HTTP, desta forma enganamos a plataforma Meo GO pois o Proxy é o agente que está no meio, e ele é que pede os canais, e como está em casa, a plataforma Meo GO acede ao pedido sem problemas pois está a ser enganada ;-)

Para quem quer usar Meo GO através de Tablet ou Smartphone, terá que:
  • Instalar e configurar o cliente OpenVPN para android, podem consultar este tutorial. 

  • Instalar a APP para android é esta, e usá-la com a VPN ligada. Como neste caso TODO o tráfego é encaminhado pelo túnel, então não há necessidade de configurar o Proxy HTTP de casa para servir de agente entre o Meo GO e o dispositivo cliente na VPN.

Experimentem e em caso de dúvidas, apitem aqui em baixo nos comentários.

Cliente OpenVPN para Android


Recebi alguma perguntas relacionadas com a configuração de um cliente OpenVPN em Android.

O processo é bastante simples, para tal basta instalar este software cliente android do OpenVPN.

Após instalar, o cliente para Android, devem gerar no servidor os certificados de cliente para o Smartphone ou Tablet. Para tal podem consultar este tutorial.

Podem ligar o Smartphone ou Tablet por USB ao PC e transferir os três ficheiros para uma pasta à escolha:

ca.crt
cliente2.crt 
cliente2.key


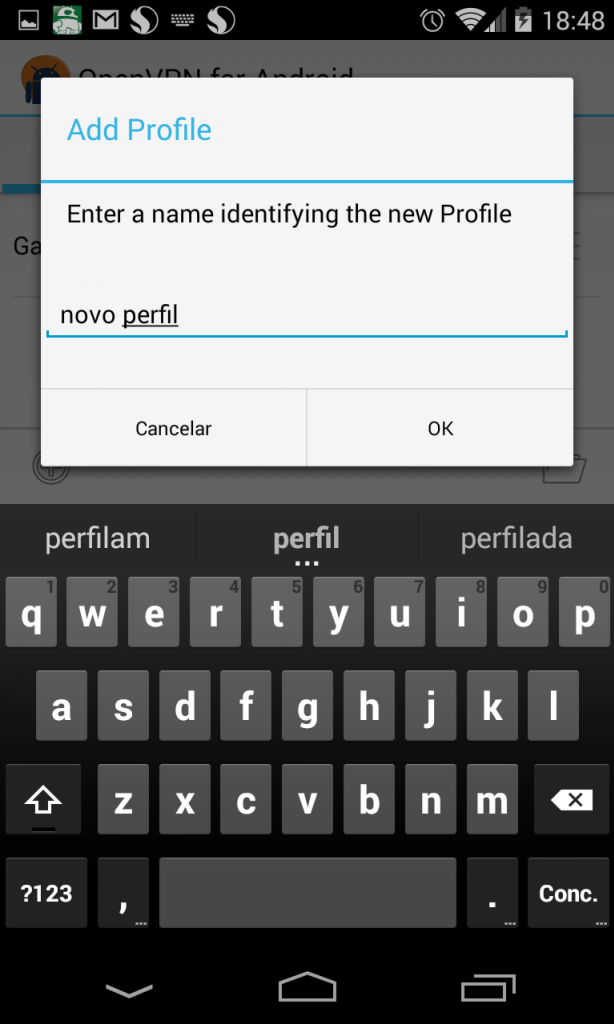
A partir daqui o processo é bastante simples, basta clicar no "+" em baixo à esquerda


Escolher um nome para o Perfil


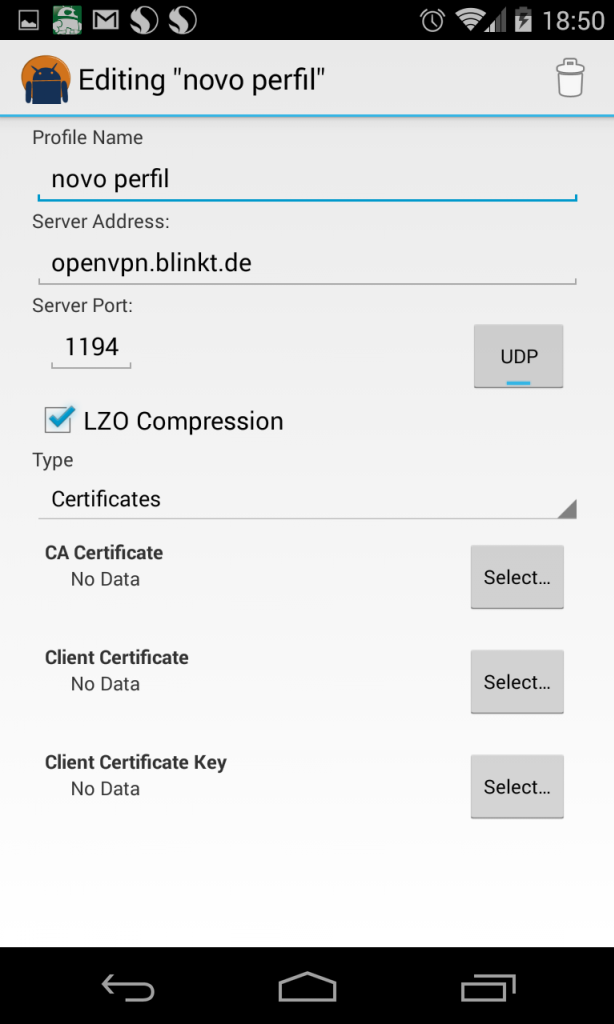
Em Server Address colocar o nome do host que aponta para o IP Público configurado no Dynamic DNS

Em Type escolher a opção Certificates e seleccionar os ficheiros transferidos com os dois certificados e a chave


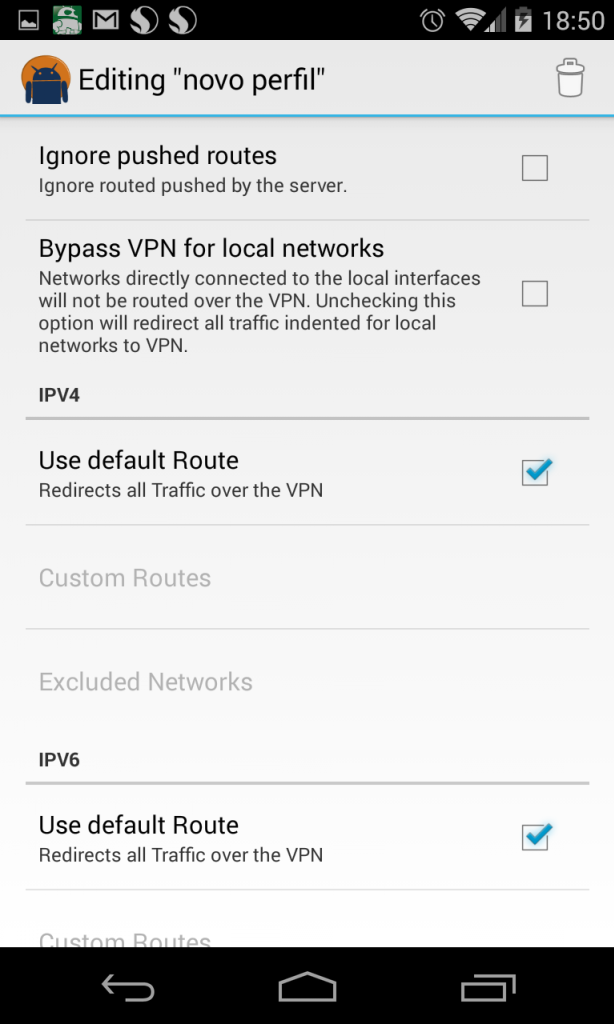
Configurar as opções de Routing adequadas para cada caso, no meu optei por redireccionar todo o tráfego pela VPN


Após estes passos o dispositivo Android está pronto a usar a VPN.
Uma boa forma de testar é após ligar a VPN aceder a este site e verificar se o IP público coincide com o IP público da ligação à Internet de casa.
Se os IP's coincidirem então todo o tráfego com origem/destino do Android está a ser correctamente redireccionado pelo Túnel da VPN.


OpenVPN Server em Raspberry PI e Cliente em Windows

Porquê instalar uma VPN até à nossa rede em casa ? ou até à empresa onde trabalhamos ?
No meu caso para:
  • - Imprimir documentos remotamente
  • - Aceder ao meu NAS e transferir ficheiros
  • - Aceder a um proxy HTTP para navegar pela Internet com o IP público da minha ligação em casa
  • - Aceder a câmaras IP
  • - Usar um ponto de acesso wireless público e navegar encriptadamente enviando tráfego HTTP pelo túnel VPN para o proxy em casa e a partir daí para a Internet.
  • - Ver televisão com MEO GO
Porquê o OpenVPN ? é gratuíto e distruibuido ao abrigo da licença GPL

Vpn Layer 2 ou Layer 3 ? Quais são as diferenças ?

Numa VPN Layer 2 (ou camada 2) as frames transportadas entre os dois locais, usam todas a propriedades básicas da camada Ethernet, logo, tem que aprender MAC's, replicar frames Broadcasts e Multicast, etc. Portanto temos que "imaginar" que o host que usa a VPN vai se ligar pelo túnel L2  ao servidor OpenVPN como se estivesse ligado a um switch. Sendo assim, vai receber um IP na mesma gama de endereçamento da rede onde termina o túnel.

Numa VPN de Layer 3 (ou camada 3) cada lado do túnel fica em sub-redes diferentes. Os pacotes IP são roteados entre as duas sub-redes.

Instalação do OpenVPN Layer 3


sudo su

apt-get update

apt-get install openvpn


Criação do par de chaves, uma para o cliente outra para o servidor


cd /etc/openvpn/easy-rsa
pico vars

Dentro do ficheiro vars, devemos mudar linha que contem :

export EASY_RSA="`pwd`"


Para:
export EASY_RSA="/etc/openvpn/easy-rsa"

No final deste mesmo ficheiro, podemos colocar valores a serem usado por omissão na geração dos certificados, qualquer valor poderá ser alterado aquando da geração do certificado.

export KEY_COUNTRY="PT"
export KEY_PROVINCE="Viana do Castelo"
export KEY_CITY="Viana do Castelo"
export KEY_ORG="Gondor"
export KEY_EMAIL="xxxxx@gmail.com"
export KEY_EMAIL=xxxxx@gmail.com
export KEY_CN=gondor
export KEY_NAME=gondor
export KEY_OU=gondor
export PKCS11_MODULE_PATH=gondor

Toda a informação inserida anteriormente pode ser fictícia.

Inicialização da infraestrutura de chaves públicas (PKI)


cd /etc/openvpn/easy-rsa/
sudo su
source ./vars
./clean-all
ln -s openssl-1.0.0.cnf openssl.cnf
./build-ca


Geração do certificado e chave do Servidor e cliente

No meu caso o servidor é o gandalf e o cliente o sauron

./build-key-server servername
./build-key client1


Na pasta /etc/openvpn/easy-rsa/keys deverão estar os seguintes ficheiros :

ca.crt
ca.key
gandalf.crt 

gandalf.csr 
gandalf.key
sauron.crt 

sauron.csr 
sauron.key


Caso mais tarde seja necessário configurar mais um cliente para a VPN, basta executar:

cd /etc/openvpn/easy-rsa/
sudo su
source ./vars
./build-key client2

Tendo como resultado os ficheiros:
cliente2.crt 
cliente2.csr 
cliente2.key

Destes serão transferidos para o host novo cliente os ficheiros :

ca.crt 
cliente2.crt 
cliente2.key

Geração do Diffie-Hellman

O propósito do Diffie-Helman é possibilitar a troca de chaves entre o servidor e o cliente através de uma rede insegura.

 ./build-dh

Criação do ficheiro de configuração do servidor

A partir deste momento não convém estar logado como root, devemos fazer exit para voltar ao utilizador com privilégios normais.
Vamos copiar um ficheiro de exemplo, para servir de base na nossa configuração

cd /etc/openvpn

sudo cp /usr/share/doc/openvpn/examples/sample-config-files/server.conf.gz /etc/openvpn

sudo gunzip server.conf.gz


dentro do ficheiro server.conf vamos mudar as seguintes configurações para que as chaves geradas anteriormente sejam tidas em conta:

# colocar o ip estático do raspberry
local 192.168.100.253 
# por defeito o serviço OpenVPN escuta no porto 1194
port 1194
# Escolher o protocolo UDP, é mais "leve"
proto udp
# escolher dev tun para que seja estabelecido 
# um túnel ou vpn Layer 3 
dev tun
   
# no meu caso quero usar a rede 
# 192.168.101.0/24 para fazer os túneis ponto-a-ponto
# o IP 192.168.101.1 será atribuído ao servidor
# podendo os clientes chegar ao servidor 
# usando este IP 

server 192.168.101.0 255.255.255.0

# para que seja sempre atribuido
# sempre o mesmo IP aos clientes
# poderá ser útil caso por exemplo
# caso a ligação se perca, ao ser
# retomada é atribuído o mesmo 
# IP ao cliente
ifconfig-pool-persist ipp.txt


# o push serve para que seja instalada uma rota
# na tabela de routing do cliente
# a indicar a rede da LAN de casa
# assim o cliente sabe que para chegar
# à LAN de casa tem que rotear o 
# tráfego pelo túnel
# a minha rede em casa tem endereço 192.168.100.0/24
push "route 192.168.100.0 255.255.255.0"

# Por razões de segurança
# é uma boa ideia reduzir os privilégios do utilizador
# que corre o deamon do OpenVPN
user nobody
group nogroup


ca.crt mudar para ca /etc/openvpn/easy-rsa/keys/ca.crt

cert server.crt mudar para cert /etc/openvpn/easy-rsa/keys/servername.crt


key server.key mudar para key /etc/openvpn/easy-rsa/keys/servername.key


dh dh1024.pem mudar para dh /etc/openvpn/easy-rsa/keys/dh1024.pem


Roteamento e Firewall no Raspberry

De forma a permitir que o Raspberry consiga rotear tráfego entre o túnel e a LAN
Dentro do ficheiro /etc/sysctl.conf procurar a linha:
net.ipv4.ip_forward=1 
e retirar o comentário
Gravar o ficheiro e executar o comando
sudo sysctl -p

Criar o ficheiro /etc/regras-firewall-openvpn.sh e colocar a seguinte configuração de NAT no Iptables.

#!/bin/sh

iptables -t nat -A POSTROUTING -s 192.168.101.0/24 -o eth0 -j SNAT --to-source 192.168.100.253

Gravar e modificar as permissões do ficheiro

sudo chmod 700 /etc/regras-firewall-openvpn.sh
sudo chown root /etc/regras-firewall-openvpn.sh

Editar o ficheiro /etc/network/interfaces e colocar a configuração pre-up na linha logo após o iface eth0 inet static


iface eth0 inet static
        pre-up /etc/regras-firewall-openvpn.sh

De forma a ver se até aqui está tudo bem configurado, recomenda-se um reboot ao raspberry 

Após o reboot ao Raspberry se tudo correr como esperado, a interface tun0 deve ter sido criada (no meu caso com o ip 192.168.101.1)
Para verificar, basta executar o comando ifconfig e analisar o output.


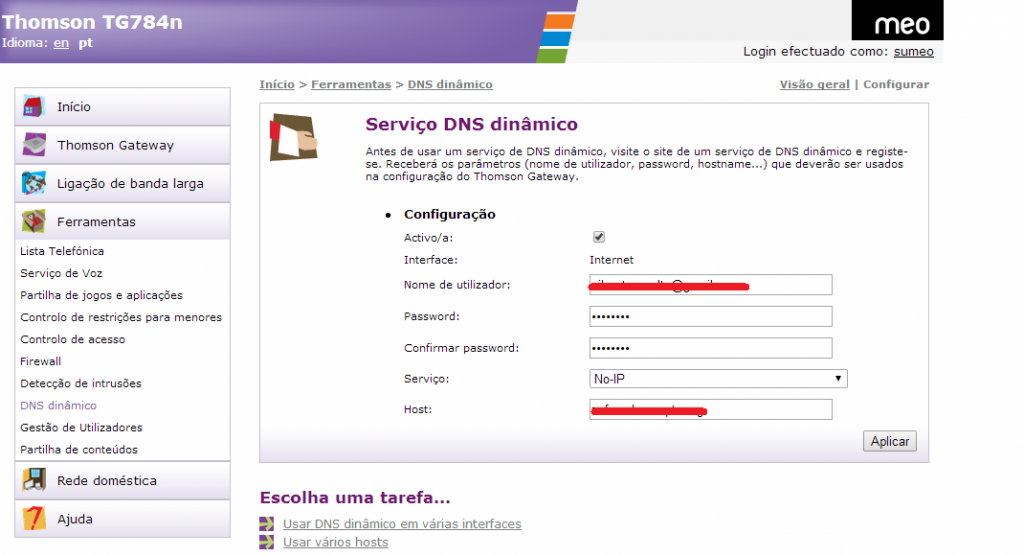
Criação de Dynamic DNS para resolver o IP Público num nome


Existem muitas plataformas na Internet a oferecer o serviço gratuito de Dynamic DNS, Pessoalmente tenho usado o serviço do noip.com e tem funcionado bem. 
Mas para que serve o DNS dinâmico ?
Todos nós usamos em casa um ligação à Internet tipo MEO, NOS, Vodafone, etc ... este tipo de ligações à internet  não garante de obtenhamos sempre o mesmo IP público. O IP público está constantemente a mudar, e nós necessitamos de saber qual é para efectuarmos a ligação VPN com o nosso cliente, para tal, o Dynamic DNS vai permitir associar um nome ao IP público que está atribuído na porta WAN do nosso router em casa. Sempre que o IP público muda, o router atravês de uma configuração específica, vai informar o novo IP ao servidor do Dynamic DNS. Também é possível configurar um serviço em linux que informe o noip.com ou outro, que o IP público mudou. 

No caso dos routers da MEO, podem fazer esta configuração :


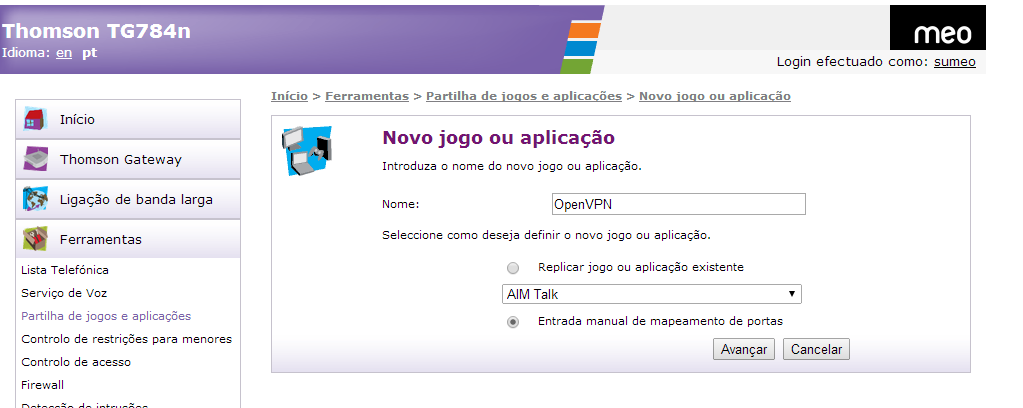
Redireccionamento do Porto UDP 1194 para o Raspberry PI

Após termos o Dynamic DNS a funcionar, o router está pronto a receber pedidos de ligação à VPN através do seu IP Público. Mas há que ter em consideração que o serviço de VPN não é responsabilidade do router mas sim do Raspberry PI. Então o que o router tem que fazer, é redireccionar os pedidos UDP ao porto 1194 para o Raspberry PI. Isso faz-se recorrendo às configurações de redireccionamento de portos. Este tipo de configuração é banal e qualquer tipo de router o faz. No caso do router MEO aqui fica a configuração :


Dar um Nome ao Serviço, Escolher entrada Manual


Clicar em Avançar

Escolher protocolo UDP, intervalo de portas de 1194 a 1194 converter em 1194

Escolher Atribuir Jogo ou Aplicação a um dispositivo da rede local, e aqui provavelmente terão que procurar o Raspberry PI pelo seu MAC Address

Após este ponto o router vai passar a redirecionar para o RPI os pedidos à VPN

Configurações do lado do cliente


A parte do servidor, Dynamic DNS e redirecionamento de portas estão arrumadas. Falta agora configura-mos um cliente para testar a solução de ponta a ponta.

Para o meu portátil com windows 7 efectuei o download do software aqui.
Ao executar o cliente Windoes pela primeira vez, deverá abrir a aplicação com privilégios de administrador (botão direito do rato e executar como administrador).
Além do software cliente, deverão retirar do Raspberry os seguintes ficheiros criados no servidor:

ca.crt
cliente.crt (no meu caso sauron.crt)
cliente.key (no meu caso sauron.key)

Aconselho usarem o winscp para transferirem os ficheiros para o portátil.
No windows podem escolher uma directoria para guardar os 3 ficheiros transferidos anteriormente.
Nesta mesma directoria devem criar o ficheiro de configuração do cliente

Deverão criar um ficheiro xxxxxx.ovpn
Fica aqui um exemplo para o meu portatil do ficheiro sauron.ovpn:

client
dev tun
proto udp
# na configuração de remote devem
# colocar o nome que escolherem no Dyn DNS
# para a vossa ligação à NET
remote xxxxxxxx.zapto.org 1194 
resolv-retry infinite
nobind
persist-key
persist-tun
ca ca.crt
cert sauron.crt
key sauron.key
comp-lzo
verb 3


Coloquem este ficheiro e os certificados no mesmo directório, depois no Cliente OpenVPN  basta clicar no Connection Profiles + e importar o ficheiro.ovpn  


A partir daqui podem testar a VPN.

Servidor DHCP, Instalar e Configurar

Dando continuidade ao tutorial anterior, vamos agora ver como configurar o Raspberry com o serviço de DHCP.

De forma a contextualizar o tutorial, vamos em primeiro ver alguns aspectos teóricos do protocolo DHCP.

Este protocolo permite uma configuração automática de IP's nos mais diversos equipamentos de rede. Pode  e deve ser usado ao nível particular ou empresarial. A sua utilidade vai crescendo à medida que a rede cresce, pois cada vez mais os mais comuns equipamentos estão ligados à rede.

Todos nós utilizamos o protocolo DHCP no nosso dia a dia sem nos apercebemos disso. Por exemplo, sempre que nos ligamos a uma rede wireless é nos atribuído um endereço IP automaticamente, quem o faz é o serviço DHCP. Portanto a sua utilização é transparente para os utilizadores.

O servidor DHCP irá responder a pedidos de configuração vindos da rede.
Ele reponde a esse pedidos com (entre outros):
  • IP atribuído
  • Máscara de rede
  • Gateway predefinido (ip do router)
  • Servidores DNS Primário e Secundário
A esta informação dá-se o nome de Lease que é obtida a partir do servidor DHCP.
Para realizar esta atribuição o servidor utiliza uma Pool de endereços IP disponíveis para este efeito.
Os IP's atribuídos a partir da Pool são dinâmicos, isto significa que um mesmo computador poderá receber IP's diferentes em dias diferentes, daí o termo dinâmico.
Mas é possível configurar o servidor DHCP para atribuir sempre o mesmo IP a um determinado equipamento de rede (neste caso o conceito de Lease não se aplica).

O que é uma Lease ? Não é nada mais do que uma reserva. E porquê uma reserva ? Para garantir que um determinado IP não é atribuído simultaneamente a vários equipamentos de rede. Portanto a reserva é feita por um determinado período de tempo, podendo ser consecutivamente renovada de forma automática e  transparente para o utilizador. 

Quando um equipamento se desliga da rede a Lease continua atribuída até o período de validade terminar, libertando desta forma o IP para outro equipamento (note-se que o serviço de DHCP não tem mecanismo de verificação de actividade por parte dos clientes, logo não "adivinha" quando um cliente se desliga).

Como se processa o mecanismo de atribuição de IP's ?
Existem 4 fases :
  • - Cliente DHCP envia para a rede (em modo broadcast) uma mensagem do tipo DHCP Discover. Esta mensagem é enviada para o porto de destino 67 com ip de destino 255.255.255.255 (broadcast). Como o cliente ainda não tem ip definido, o IP de origem vai preenchido com 0.0.0.0  e o pedido é recebido por um ou mais servidores DHCP da rede.

  • - O ou os servidores DHCP respondem com uma mensagem do tipo DHCP Offer enviada para o porto 68 do cliente. Esta mensagem contém (entre outras informações) o endereço IP oferecido (daí o termo Offer), a máscara de rede, o endereço IP do servidor. O servidor DHCP após o envio desta mensagem faz uma reserva da Lease oferecida. Esta reserva dura até que o cliente aceite, rejeite ou  exista uma falta de resposta ao DHCP Offer.

  • - O cliente após receber o DHCP Offer vindo do servidor ou servidores, escolhe um e responde com uma mensagem do tipo DHCP Request. Esta resposta também é enviada em modo broadcast e contém o IP atribuído ao cliente e o IP do servidor DHCP escolhido, como é enviada em modo Broadcast os restantes servidores DHCP também a recebem, podendo então libertar a reserva provisória.

  • - O servidor DHCP escolhido pelo cliente responde com uma mensagem do tipo DHCP Acknowledge (informando que tomou conhecimento), o cliente pode então começar a usar a configuração IP atribuída pelo servidor.    

Não é muito usual existir mais do que um servidor DHCP numa rede, mas tecnicamente é possível, porquê ? Para garantir redundância neste serviço.

A Lease é atribuída por determinado tempo, cabendo ao cliente efectuar uma renovação da mesma, sendo que normalmente esta é feita a meio do período do tempo. O processo de renovação da Lease dá origem aos quatro passos explicados anteriormente.

Agora que os aspectos teóricos mais relevante estão explicados, vamos então dar início ao processo de instalação e configuração do servidor DHCP no Raspberry.

Em primeiro devemos executar um

apt-get update

e de seguida um

apt-get install isc-dhcp-server

Em linux todos os serviços tem um daemon neste caso com o nome de dhcpd

O serviço é configurado no ficheiro de configuração dhcpd.conf
Vamos então editar o mesmo usando o pico, nano ou vi para os mais aventureiros.

Aconselho efectuarem uma cópia deste ficheiro, poderá dar jeito caso façam asneira e queiram voltar atrás.

cp /etc/dhcp/dhcpd.conf /etc/dhcp/dhcpd.conf.bak

Vamos então editar o ficheiro de configuração:

pico /etc/dhcp/dhcpd.conf

# Para que o servidor DHCP informe o servidor DNS de uma 
# nova máquina (Lease) na rede. 
# Desta forma o servidor DNS 
# adiciona uma nova entrada ao domínio com o 
# nome da maquina que recebeu a Lease. 
# Fica a none pois não queremos para já este
# tipo de configuração 

ddns-update-style none;

# O domínio onde os clientes DHCP vão funcionar
# Os dois servidores DNS da minha rede, 
# aqui poderiam colocar
# por exemplo o 8.8.8.8 e 8.8.4.4 
# que são os servidores DNS da google

option domain-name "gondor.pt";
option domain-name-servers 192.168.100.253, 192.168.100.246;

# Os temporizadores utilizados 
# por defeito pelo serviço DHCP

default-lease-time 600;
max-lease-time 7200;

# Para tornar este servidor DHCP como
# o "principal" da rede, caso existam mais

authoritative;

# Configuração de destino dos logs

log-facility local7;


# A declaração da sub-rede, neste caso 
# vamos definir uma pool de endereços
# dinâmicos entre o ip 192.168.100.50

# e o ip 192.168.100.70  


subnet 192.168.100.0 netmask 255.255.255.0 {
  range 192.168.100.50 192.168.100.70;
  # o IP do router
  option routers 192.168.100.254;
  # Embora optional, o ip de broadcast
  option broadcast-address 192.168.100.255;
}

# Nesta secção podemos configurar IP reservados
# para determinados equipamentos, fica
# o exemplo para a minha impressora receber 
# sempre o mesmo IP, pode ser aplicado
# a qualquer equipamento desde que se saiba
# previamente qual o MAC Address, que é 
# necessário para fazer o mapeamento MAP -> IP

host brother-7055W {
  hardware ethernet 00:80:92:XX:XX:XX;
  fixed-address 192.168.100.10;
}


Depois de gravar o ficheiro, e antes de reiniciar o serviço de DHCP para que assuma as configurações do ficheiro dhcpd.conf, devemos ir ao router e retirar a configuração de DHCP para que este não responda a pedidos DHCP.

Acedendo ao router MEO devem ir a Início > Rede doméstica > Interfaces > LocalNetwork
mudar para configuração e aí retirar o visto no servidor DHCPv4 aplicar e esperar que o router reinicie.

Agora estamos em condições de reiniciar o serviço de DHCP no Raspberry usando o comando

service isc-dhcp-server restart

Ou caso seja o primeiro start

service isc-dhcp-server start

Para verificar o correcto funcionamento do serviço, poderão executar o comando netstat  e ver que  o Raspberry tem um serviço à escuta no porto UDP 67 

netstat -an  | grep 67


Podem também verificar se o daemon está a correr, verificando o processo em memória


ps aux | grep dhcpd

Podem ainda "deitar um olho" ao syslog e ver se o raspberry está a receber e responder a pedidos DHCP
usando o comando 

tail -f /var/log/syslog

A análise deste log é imperativa para verem o servidor a trocar mensagens com os clientes, desta forma poderão entender melhor o funcionamento das quatro fases do protocolo DHCP

Podem ainda analisar o ficheiro onde o servidor guarda a informação sobre as Leases atribuídas

usando o comando

cat /var/lib/dhcp/dhcpd.leases

De notar que este tutorial foi realizado num Raspberry com SO Raspbian mas pode ser aplicado em outras distribuições de Linux.